銀行や証券会社、Googleにログインしようとしたら、「ワンタイムパスワードを設定してください」と言われた。ここ1〜2年で、こういう場面が一気に増えました。きっかけは、2025年に相次いだ証券口座の乗っ取りです。
選び方の目安は「SMS・メールより認証アプリ、認証アプリよりパスキー」です。ただ、種類選びと同じくらい大事なのが、機種変更やスマホ紛失のときに自分が締め出されない準備をしておくことです。
私は製造業の総務兼システム部でIT担当をしていて、社内アカウントの2段階認証を一元管理しています。個人ではMicrosoft Authenticatorを使い、ブログ6年分のサーバーやASPのログインも守る側です。その立場から、仕組みと選び方をまとめました。
この記事で分かること
- ワンタイムパスワードの仕組みと、4つの種類の違い
- どの種類を選べば安全か(SMSが危ないと言われる理由も)
- 機種変更・スマホ紛失で締め出されないための準備
ワンタイムパスワードとは?1回きりの使い捨てパスワード
ワンタイムパスワード(OTP:One Time Password)は、1回使ったら、または数十秒たったら使えなくなるパスワードです。多くは6桁の数字で、ログインのたびに新しいものが発行されます。
スマホのアプリで6桁の数字が30秒ごとに変わる、あれです。SMSで届く確認コードも仲間です。
普通のパスワードとの違い
普通のパスワードは、自分で変えない限りずっと同じです。どこかで漏れたら、漏れたパスワードでそのままログインされてしまいます。
ワンタイムパスワードは、たとえ盗み見られても次のログインではもう使えません。普段のパスワードに加えて「いま手元のスマホに出ている数字」も入力させることで、パスワードが漏れただけでは入れない状態を作ります。これが2段階認証です。
よく見る場面
- ネット銀行・証券会社のログイン、送金、出金
- Googleアカウント、Microsoftアカウント、Amazonのログイン
- レンタルサーバー、WordPressの管理画面
- 会社のメールや業務システム(Microsoft 365など)
ワンタイムパスワードの4つの種類と安全性
ひと口にワンタイムパスワードと言っても、受け取り方で安全性がかなり違います。代表的な4種類を並べるとこうなります。
| 種類 | 受け取り方 | 安全性 | 手軽さ | 弱点 |
|---|---|---|---|---|
| SMS | 携帯番号にコードが届く | 普通 | 設定がいらない | SIMの乗っ取り、届かないトラブル |
| メール | 登録メールにコードが届く | 普通 | 設定がいらない | メールアカウントを取られたら終わり |
| 認証アプリ | スマホのアプリにコードが表示される | 高い | 最初に設定が必要 | 機種変更時の引き継ぎ忘れ |
| ハードウェアトークン・セキュリティキー | 専用の機器で表示・認証する | とても高い | 持ち歩きが必要 | 紛失、購入費用 |
SMS認証:いちばん手軽。ただし破られた例もある
携帯番号あてにショートメッセージでコードが届く方式です。アプリのインストールも設定もいらないので、銀行やECサイトでいちばんよく見かけます。
弱点は、電話番号そのものを乗っ取られるとコードも相手に届いてしまうことです。本人になりすまして携帯会社でSIMカードを再発行させる「SIMスワップ」という手口が実際にあります。電波の状況や迷惑メッセージの設定で、コードが届かないトラブルも起きやすい方式です。
メール認証:メールのパスワードが弱いと意味がない
登録したメールアドレスにコードが届く方式です。手軽ですが、そのメールアカウント自体のパスワードが使い回しだと、メールごと乗っ取られて2段階目も突破されます。メール認証を使うサービスが多い人ほど、メールアカウントだけは認証アプリで固めておくのが基本です。
認証アプリ:スマホの中でコードを作るので通信いらず
Microsoft Authenticator、Google Authenticator、1Passwordなどのアプリが、30秒ごとに新しい6桁のコードを表示します。最初にサービス側のQRコードを読み取って「共通の鍵」を受け取り、その鍵と現在時刻からコードを計算する仕組みです(TOTPと呼ばれます)。
計算はスマホの中で完結するので、電波がなくてもコードが出ます。SMSのように電話番号を乗っ取られる心配もありません。ちなみに、スマホの時計が大きくずれているとコードが合わなくなるのは、時刻を使って計算しているからです。
ハードウェアトークン・セキュリティキー:持っていないと入れない
銀行が配っている小さな液晶つきのトークンや、USBやNFCで使うYubiKeyのようなセキュリティキーです。物理的に手元にないとログインできないので安全性はいちばん高い一方、持ち歩きの手間と紛失のリスクがあります。個人で使うなら、Googleアカウントや仕事の重要アカウントに絞るのが現実的です。
2段階認証・多要素認証・パスキーとの関係
ワンタイムパスワードの話になると、似た言葉がいくつも出てきて混乱しがちです。関係を整理しておきます。
2段階認証と多要素認証の違い
本人確認に使う要素は、「知っているもの(パスワード)」「持っているもの(スマホ・キー)」「本人の体(指紋・顔)」の3つに分けられます。
- 2段階認証:確認を2回に分けること。パスワード+秘密の質問のように、同じ要素を2回使っても2段階認証と呼ばれる
- 多要素認証(2要素認証):違う種類の要素を組み合わせること。パスワード(知っている)+ワンタイムパスワード(スマホを持っている)は多要素認証
パスワードとワンタイムパスワードの組み合わせは、2段階認証でもあり多要素認証でもあります。普段使う分には、ほぼ同じ意味だと考えて困りません。
パスキーとの違い
パスキーは、パスワードもワンタイムパスワードも入力せず、スマホやPCの指紋・顔認証だけでログインする仕組みです。大きな違いは、パスキーは本物のサイトでしか動かないこと。ワンタイムパスワードは数字なので、偽サイトに自分で打ち込んでしまえば盗まれます。
ワンタイムパスワードが急に求められるようになった理由
理由ははっきりしていて、パスワードだけでは守れない被害が増えたからです。
2025年の春、偽サイトで盗まれたIDとパスワードを使って証券口座が乗っ取られ、勝手に株を売り買いされる被害が相次ぎました。これを受けて、日本証券業協会は2025年4月に、ログイン時の多要素認証を必須にする証券会社58社の一覧を公表しています。同年10月にはガイドラインも改正され、ログイン・出金・出金先口座の変更のときに、パスキーのようなフィッシングに強い多要素認証を必須にする方針になりました。
警察庁などの集計でも、2025年に検挙された不正アクセス431件のうち407件は、他人のIDとパスワードでそのままログインする手口でした。システムの穴を突くハッキングではなく、正しいパスワードで普通に入られているのが実態です。漏洩や不正アクセスの数字は、1Passwordの記事で詳しくまとめています。
会社でも2段階認証を入れていますが、社員の反応は正直かなり悪いです。それでも外さないのは、パスワード1つで会社のアカウントに入られるほうが、毎回の手間よりはるかに高くつくからです。
社内では、2段階認証の設定と管理は私が一元的に見ています。「ログインのたびにスマホを出すのが面倒」という声は今も消えません。ただ、面倒だからと例外を作ると、そこが穴になります。IT担当としては、嫌がられても譲れない部分です。
結局どれを使えばいい?おすすめの選び方
サービス側が選ばせてくれるなら、パスキー>認証アプリ>SMS・メールの順で選んでください。SMSしか選べないサービスはSMSで大丈夫です。何も設定しないより、はるかに安全になります。
多くの人は、認証アプリを1つ決めればOK
認証アプリは、Microsoft AuthenticatorかGoogle Authenticatorのどちらかで十分です。私はMicrosoft Authenticatorを使っています。会社のMicrosoft 365でも同じアプリを使えるので、仕事と個人のコードを1つのアプリにまとめられるのが理由です。機種変更も何度かしていますが、引き継ぎで困ったことは今のところありません。
ちなみにMicrosoft Authenticatorは、2025年の夏にパスワードの保存・自動入力の機能を終了し、パスワードはEdgeで管理する形に変わりました。ワンタイムパスワードとパスキーはこれまでどおり使えます。
ブロガー・副業の人は「お金につながるアカウント」から
ブログを運営していると、サーバー、WordPress、ASP、Googleアカウントと守るべきログインがたくさんあります。優先したいのは、乗っ取られると記事やお金に直接響くものです。
- Googleアカウント:サーチコンソール、アナリティクス、AdSenseがまとめて入っている。認証アプリかパスキーで固める
- レンタルサーバー・WordPress:乗っ取られると記事の改ざんやスパムサイト化につながる
- ASP:報酬の振込口座が登録されている。2段階認証の有無はASPによって違うので、ない場合はパスワードを使い回さないことと、登録メールアドレス側の2段階認証で守る
端末がバラバラな人は、パスワードとまとめて管理する手もある
会社はWindows、家はMac、スマホはiPhoneのように環境がバラバラなら、パスワード管理アプリの1Passwordでワンタイムパスワードもまとめて管理する方法があります。ログイン画面でパスワードとワンタイムパスワードを続けて自動入力してくれるので、スマホを取り出す回数がぐっと減ります。
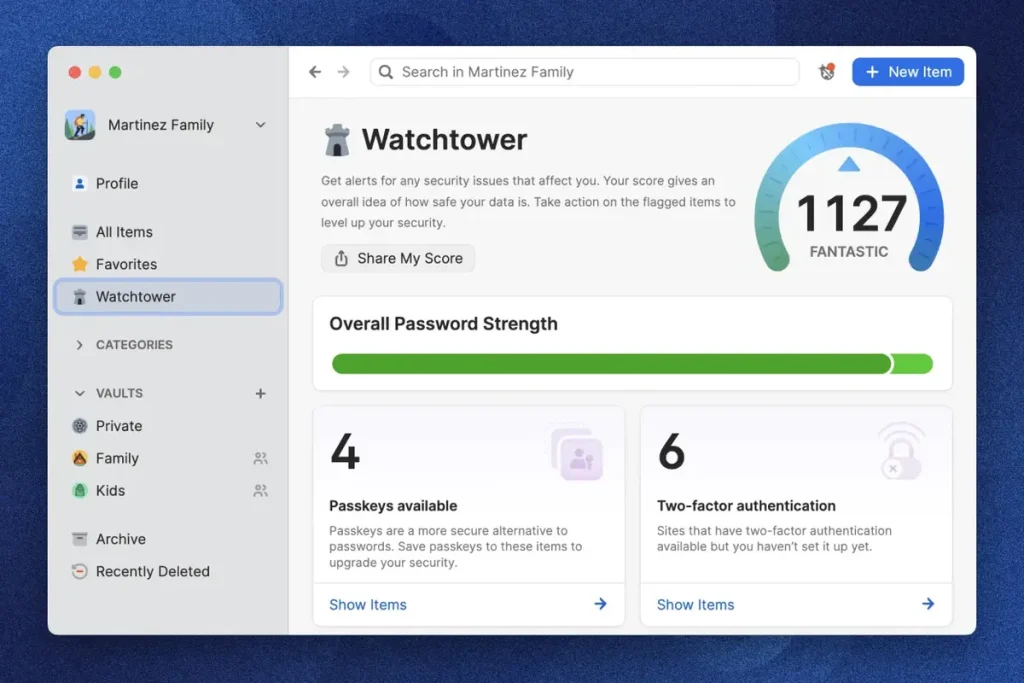
上の画面の右下にある「Two-factor authentication 6」は、2段階認証に対応しているのに設定していないサイトが6つある、という意味です。どこから設定すればいいかが一覧で分かるのは、アカウントが多い人ほど助かります。
ただし、パスワードとワンタイムパスワードを同じ場所に置くと「そこが破られたら両方取られる」という意見もあります。1Passwordはマスターパスワードと34文字のSecret Keyの2つで暗号化しているので、現実的には十分安全な設計です。それでも気になる人は、一番大事なGoogleアカウントや銀行だけ認証アプリに分けておくと安心です。
機種変更・スマホ紛失で締め出されないための3つの準備
認証アプリの一番の落とし穴は、スマホと一緒にコードも消えることです。新しいスマホにアプリを入れ直しても、コードは自動では戻ってきません。設定した日のうちに、次の3つを済ませておいてください。
2段階認証の設定時に出る「バックアップコード(リカバリーコード)」は、スマホがなくてもログインできる非常用の鍵です。印刷するか書き写して、スマホとは別の場所に保管します。
Microsoft Authenticatorはクラウドバックアップ、Google AuthenticatorはGoogleアカウントへの同期で、機種変更後にコードを戻せます。初期設定ではOFFのこともあるので、一度確認しておきます。
Googleアカウントなど大事なサービスは、認証アプリに加えて予備の電話番号やセキュリティキーも登録しておきます。片方がダメになっても、もう片方で入れます。
機種変更のときは、古いスマホを初期化する前に新しいスマホでコードが表示されるか確かめてください。順番を逆にすると、ログインできないアカウントが出てきます。
ワンタイムパスワードの注意点・デメリット
安全になる一方で、使い始めると気になる点もあります。
- 毎回スマホを出す手間がある:会社で嫌がられる一番の理由がこれです。ブラウザに「この端末を記憶する」があるサービスなら、自宅や会社の自分のPCは記憶させると手間が減ります
- SMSが届かない・コードが合わない:電波、迷惑メッセージのフィルター、スマホの時刻ずれが主な原因です
- スマホをなくすと自分も入れなくなる:前の章の3つの準備で防げます
- 設定すれば絶対安全ではない:偽サイトに入力すれば盗まれます。ログインはブックマークや公式アプリから
電話やメールで「確認のためワンタイムパスワードを教えてください」と言われたら、それは詐欺です。銀行も運営会社も、コードを聞いてくることはありません。
よくある質問(FAQ)
- ワンタイムパスワードが届かないときはどうすればいいですか?
SMSなら、電波状況と迷惑メッセージのフィルター設定を確認し、数分待ってから再送してください。何度も再送すると一時的にロックされるサービスもあります。認証アプリのコードが合わない場合は、スマホの日付と時刻を「自動設定」にすると直ることが多いです。
- 認証アプリは複数入れてもいいですか?
入れられますが、どのサービスをどのアプリに登録したか分からなくなりがちです。基本は1つに決めて、会社の指定がある場合だけ分けるのがおすすめです。
- ワンタイムパスワードを人に教えても大丈夫ですか?
絶対に教えないでください。数十秒で無効になるとはいえ、その数十秒でログインや送金をされます。銀行や運営会社を名乗る相手に聞かれても、教えてはいけません。
- パスキーが普及したら、ワンタイムパスワードはいらなくなりますか?
いずれは減っていきますが、パスキーに対応していないサービスはまだ多く、しばらくは併用が続きます。証券会社のようにパスキーへの切り替えを進めている業界もあるので、選べるところからパスキーに移していくのが現実的です。
まとめ:まずは「お金に関わる3つ」から設定しよう
ワンタイムパスワードは、パスワードが漏れても入られないための2つ目の鍵です。選べるなら、パスキー、認証アプリ、SMS・メールの順で安全です。そして設定したら、バックアップコードの保管と、認証アプリのバックアップまでをセットにしてください。
全部を一気にやる必要はありません。まずはネット銀行・証券、Googleアカウント、ブログのサーバーの3つから始めると、被害が大きいところを先に守れます。
このあと、目的別に詳しい記事を順番に追加していきます。
- 2段階認証・2要素認証・多要素認証の違い
- SMS認証が危ないと言われる理由
- 認証アプリのおすすめ比較
- 認証アプリを機種変更で引き継ぐ方法
- ワンタイムパスワードが届かない・合わないときの対処
- WordPress・エックスサーバーに2段階認証を設定する方法